Gancho inicial: el frente invisible de las misiones europeas
¿Qué pasa cuando un ejército gana el terreno pero pierde el relato? Esa es la pregunta que debería quitarle el sueño a cualquier planificador de la Política Común de Seguridad y Defensa (PCSD) de la Unión Europea.
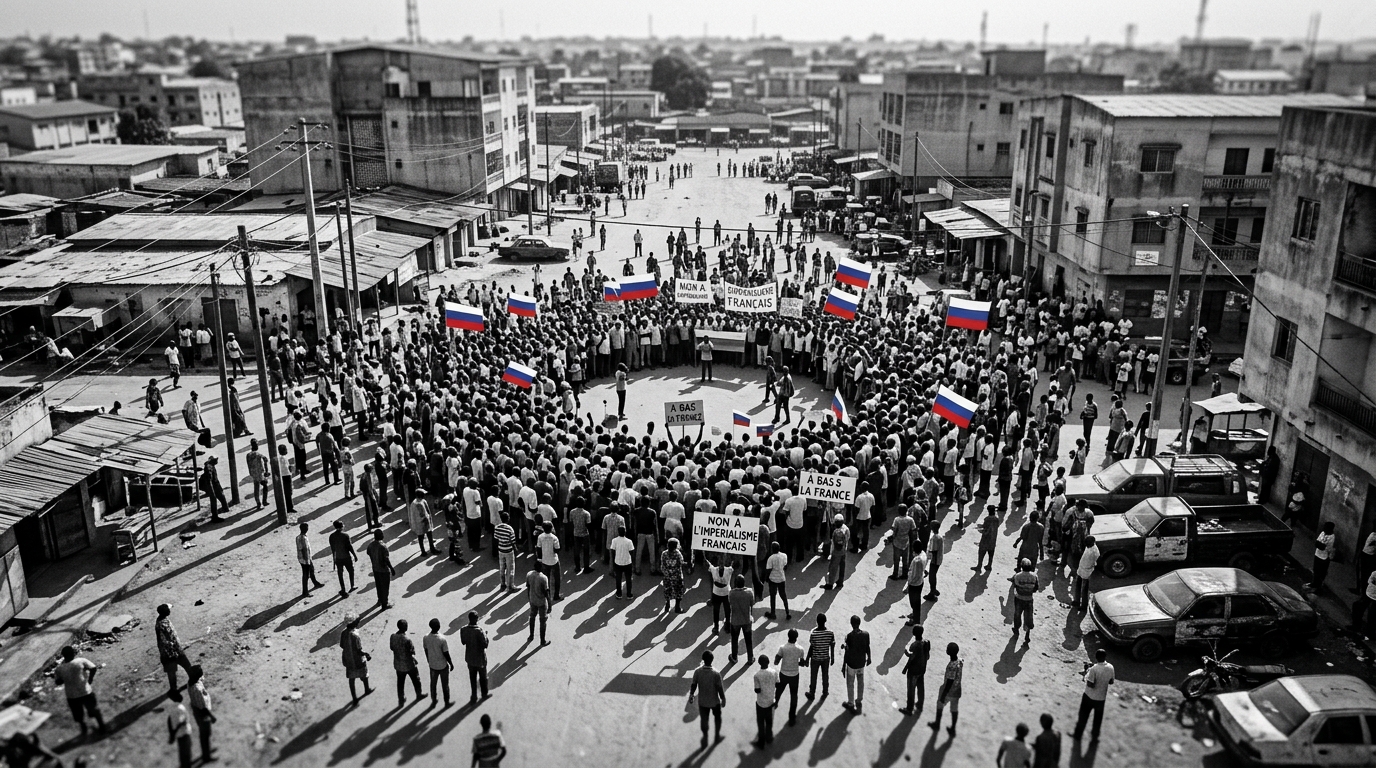
En 2022, tras casi una década de presencia militar, Francia y sus aliados europeos se retiraron de Mali entre pancartas con banderas rusas y consignas antifrancesas. No fue una derrota militar en el sentido clásico. Fue una derrota en el espacio de información.
La misión EUTM Mali, diseñada para entrenar a las fuerzas armadas malienses, se convirtió en blanco de campañas de desinformación que erosionaron su legitimidad mucho antes de que se disparara el último cartucho. Ese proceso no fue casualidad: fue guerra cognitiva aplicada con precisión quirúrgica.
Contexto histórico y marco doctrinal
La Unión Europea no llegó tarde a este debate, pero sí llegó reactiva. El Marco Conjunto para la Lucha contra las Amenazas Híbridas, publicado en 2016 por la Comisión Europea y el Servicio Europeo de Acción Exterior, fue el primer intento serio de sistematizar la respuesta comunitaria a este fenómeno (EEAS, 2016).
Paralelamente, la OTAN desarrolló su propia doctrina de amenazas híbridas, integrando el concepto en su Strategic Communications (StratCom) desde el centro de excelencia con sede en Riga (NATO StratCom COE). La lógica es simple: si el adversario combina medios militares, cibernéticos, económicos e informativos por debajo del umbral de guerra declarada, la respuesta también debe ser híbrida.
Para las misiones de la PCSD, esto significó un cambio de paradigma. Ya no basta con proteger convoyes y bases. Hay que proteger también la narrativa que legitima esa presencia ante la población local y ante la opinión pública europea.
Análisis del mecanismo de manipulación
Los vectores de ataque contra las misiones militares europeas siguen un patrón reconocible. Te lo desgloso en sus componentes esenciales.
Vectores de ataque
Primero, la explotación de agravios preexistentes: memoria colonial, desigualdad económica, corrupción local. Segundo, la amplificación digital vía redes sociales, con cuentas coordinadas que replican mensajes idénticos en cuestión de minutos. Tercero, la producción de contenido audiovisual manipulado, desde imágenes descontextualizadas hasta deepfakes rudimentarios.
Actores estatales y proxies
El patrón no es espontáneo. Investigaciones del DFRLab del Atlantic Council documentaron redes vinculadas a actores rusos operando cuentas en francés e idiomas locales del Sahel, difundiendo narrativas antifrancesas de forma sistemática (Atlantic Council DFRLab).
China, por su parte, opera con un enfoque distinto: menos confrontacional, más orientado a construir narrativas de cooperación económica que compiten indirectamente con la presencia occidental. Ambos actores comparten un objetivo funcional: erosionar la credibilidad europea sin necesidad de disparar un solo tiro.
Caso de estudio: Sahel y África Occidental
El caso de EUTM Mali merece un análisis punto por punto porque condensa todos los mecanismos anteriores.
- Punto 1 — El vacío de legitimidad previo. La misión llegó tras un golpe de Estado en 2012, en un contexto donde la población ya desconfiaba de las intervenciones extranjeras. Ese vacío fue terreno fértil.
- Punto 2 — La llegada de Wagner como narrativa alternativa. El Grupo Wagner no solo desplegó combatientes; desplegó también una narrativa de «liberación» frente a un supuesto neocolonialismo francés, difundida a través de medios estatales rusos como RT en francés.
- Punto 3 — La saturación de redes sociales locales. Estudios de la organización EU DisinfoLab identificaron picos de actividad coordinada en Facebook y Twitter/X coincidiendo con eventos militares concretos, sugiriendo operaciones dirigidas más que activismo orgánico (EU DisinfoLab).
- Punto 4 — La instrumentalización de incidentes reales. Cada error operativo francés, incluso menor, fue amplificado y reencuadrado como prueba de «ocupación» antes de que la comunicación oficial pudiera responder.
- Punto 5 — El efecto contagio regional. El modelo se replicó en Burkina Faso y Níger, donde gobiernos militares rompieron acuerdos de cooperación citando explícitamente narrativas similares sobre soberanía y dignidad nacional.
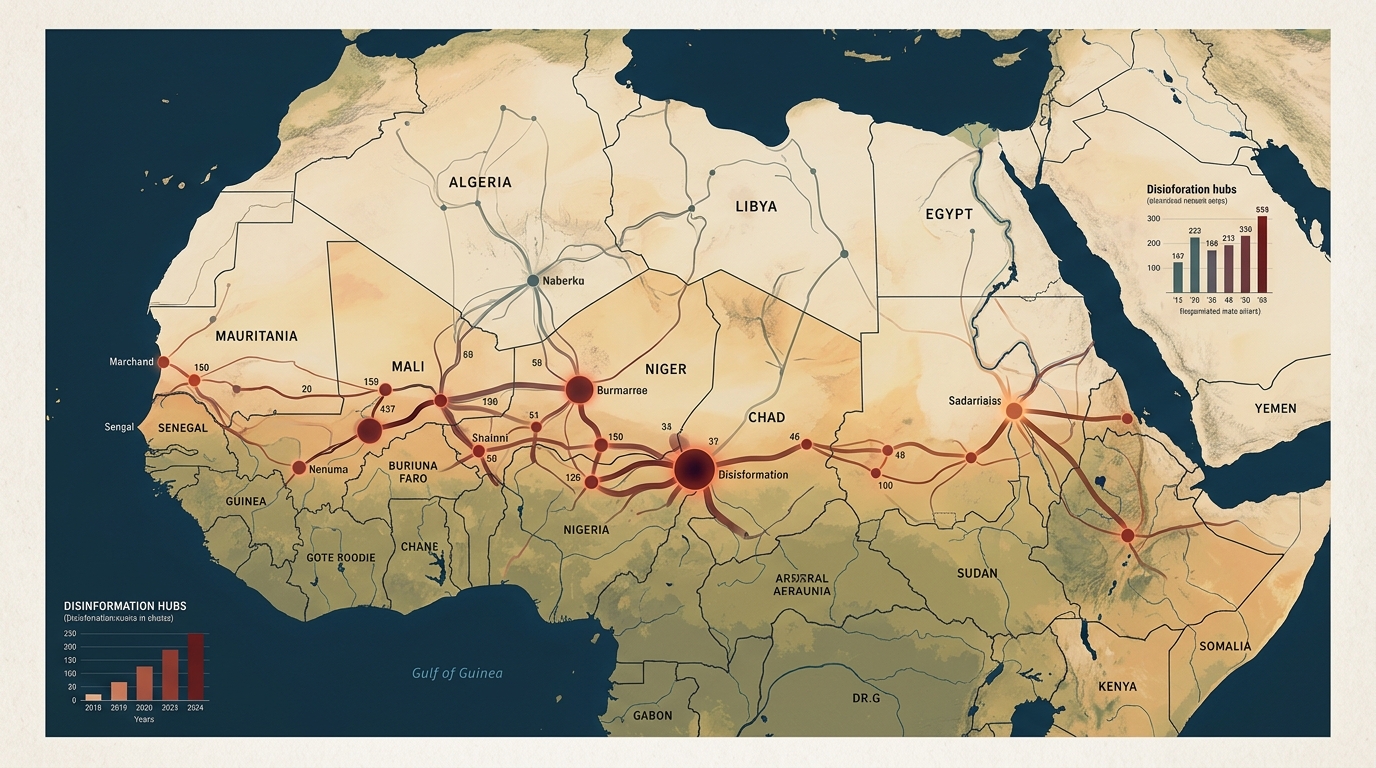
El resultado final: la retirada francesa de 2022 y el colapso posterior de varios mecanismos de cooperación europea en la región, documentado por el Instituto de Estudios de Seguridad de la UE (EUISS).
Mito vs. Realidad
Mito: «La desinformación en zonas de misión es solo propaganda espontánea de grupos locales descontentos.»
Realidad: Múltiples informes de atribución técnica —incluyendo los del DFRLab y la unidad de East StratCom Task Force de la UE— muestran patrones de coordinación, financiación y sincronización temporal incompatibles con un origen puramente orgánico (EUvsDisinfo).
Confundir descontento genuino con operación de influencia orquestada es un error analítico grave. El primero se gestiona con diplomacia y desarrollo. El segundo requiere contrainteligencia informativa.
Implicaciones estratégicas para la PCSD
Aquí es donde el problema deja de ser académico. Tres implicaciones concretas para cualquier misión de la PCSD.
Riesgo reputacional acumulativo. Cada narrativa hostil no contrarrestada erosiona el capital de confianza necesario para operar. Ese capital, una vez perdido, es extremadamente costoso de recuperar.
Cohesión aliada bajo presión. Las campañas de desinformación no solo apuntan a la población local; también buscan fracturar el consenso entre Estados miembros sobre la conveniencia de mantener el compromiso operativo.
Percepción local como variable de seguridad física. Una tropa percibida como ocupante hostil enfrenta mayor riesgo de ataques, sabotajes y falta de cooperación de inteligencia humana. La narrativa, en este sentido, tiene consecuencias tácticas directas.
Medidas de detección y defensa
La buena noticia: existen marcos aplicables ya en desarrollo. La mala: su implementación operativa sigue siendo desigual entre misiones.
OSINT aplicado
La monitorización sistemática de redes sociales mediante metodologías OSINT permite detectar picos anómalos de actividad, identificar cuentas inauténticas y establecer líneas base de «ruido narrativo normal» frente a picos sospechosos. Herramientas de análisis de redes y geolocalización de contenido audiovisual son ya estándar en unidades de inteligencia de fuentes abiertas.
Comunicación estratégica
El StratCom de la UE, complementado por el trabajo del East StratCom Task Force, apuesta por la prebunking —anticipar narrativas hostiles antes de que se consoliden— más que por el desmentido reactivo, que suele llegar demasiado tarde para revertir el daño reputacional.
Las contranarrativas eficaces no consisten en negar sistemáticamente, sino en ofrecer un relato alternativo verificable, con voces locales creíbles y evidencia trazable. La transparencia operativa, paradójicamente, es la mejor defensa cognitiva.
Conclusión: hacia una resiliencia cognitiva europea
El espacio de información ya es un dominio operativo tan real como el terrestre o el ciber. Ignorarlo no es prudencia; es negligencia estratégica.
- Integra el análisis de amenazas híbridas desde la fase de planificación de cada misión, no como añadido posterior.
- Invierte en capacidades OSINT permanentes dentro de las estructuras de inteligencia de la misión, con analistas dedicados a monitorización narrativa.
- Prioriza el prebunking sobre el desmentido reactivo, construyendo relatos verificables antes de que la desinformación se consolide.
- Refuerza la cooperación UE-OTAN en StratCom, evitando duplicidades y aprovechando el conocimiento acumulado en Riga y Bruselas.
- Escucha a las poblaciones locales de forma genuina, porque el mejor antídoto contra la desinformación es no dejar vacíos narrativos que un adversario pueda llenar primero.
La próxima misión europea que fracase en el terreno cognitivo no lo hará por falta de recursos militares, sino por falta de anticipación narrativa. Esa es la lección de Mali que aún no ha sido plenamente asimilada.
Preguntas frecuentes
¿Qué diferencia hay entre desinformación y una amenaza híbrida?
La desinformación es un contenido falso o engañoso difundido deliberadamente. Una amenaza híbrida es un concepto más amplio que combina desinformación con otros vectores —ciberataques, presión económica, proxies armados— de forma coordinada para lograr un objetivo estratégico por debajo del umbral de conflicto abierto.
¿Cómo se puede probar que una campaña de desinformación es coordinada y no espontánea?
Mediante análisis forense digital: patrones de creación simultánea de cuentas, sincronización temporal de publicaciones, reutilización de plantillas de contenido y trazabilidad de financiación. Organismos como el DFRLab o EUvsDisinfo publican metodologías de atribución técnica abiertas.
¿La OTAN y la UE comparten doctrina sobre amenazas híbridas?
Existe coordinación creciente, especialmente desde la creación de centros conjuntos como el Centro Europeo de Excelencia para la Lucha contra las Amenazas Híbridas en Helsinki, pero cada organización mantiene marcos doctrinales propios adaptados a sus respectivos mandatos.
¿Por qué el Sahel fue tan vulnerable a estas campañas?
Por la combinación de baja penetración de medios tradicionales fiables, alta adopción de redes sociales sin alfabetización digital crítica, y un contexto histórico de agravios coloniales fácilmente instrumentalizables por narrativas antifrancesas.
Fuentes
- Servicio Europeo de Acción Exterior (EEAS) — Marco Conjunto contra Amenazas Híbridas, 2016
- NATO Strategic Communications Centre of Excellence
- Atlantic Council — Digital Forensic Research Lab (DFRLab)
- EU DisinfoLab
- EUvsDisinfo — East StratCom Task Force
- Instituto de Estudios de Seguridad de la Unión Europea (EUISS)